전자자료(e-Book)로도 이용가능 이용가능한 다른 형태자료:AI 바이브 코딩의 배신 [전자자료] 바로보기
연계정보
외부기관 원문
이용현황보기
AI 바이브 코딩의 배신 : AI 양자보안으로 막아라 이용현황 표 - 등록번호, 청구기호, 권별정보, 자료실, 이용여부로 구성 되어있습니다.
등록번호
청구기호
권별정보
자료실
이용여부
0003336881
005.8 -26-40
[서울관] 인문자연과학자료실(열람신청 후 1층 대출대)
이용가능
0003336882
005.8 -26-40
[서울관] 인문자연과학자료실(열람신청 후 1층 대출대)
이용가능
출판사 책소개
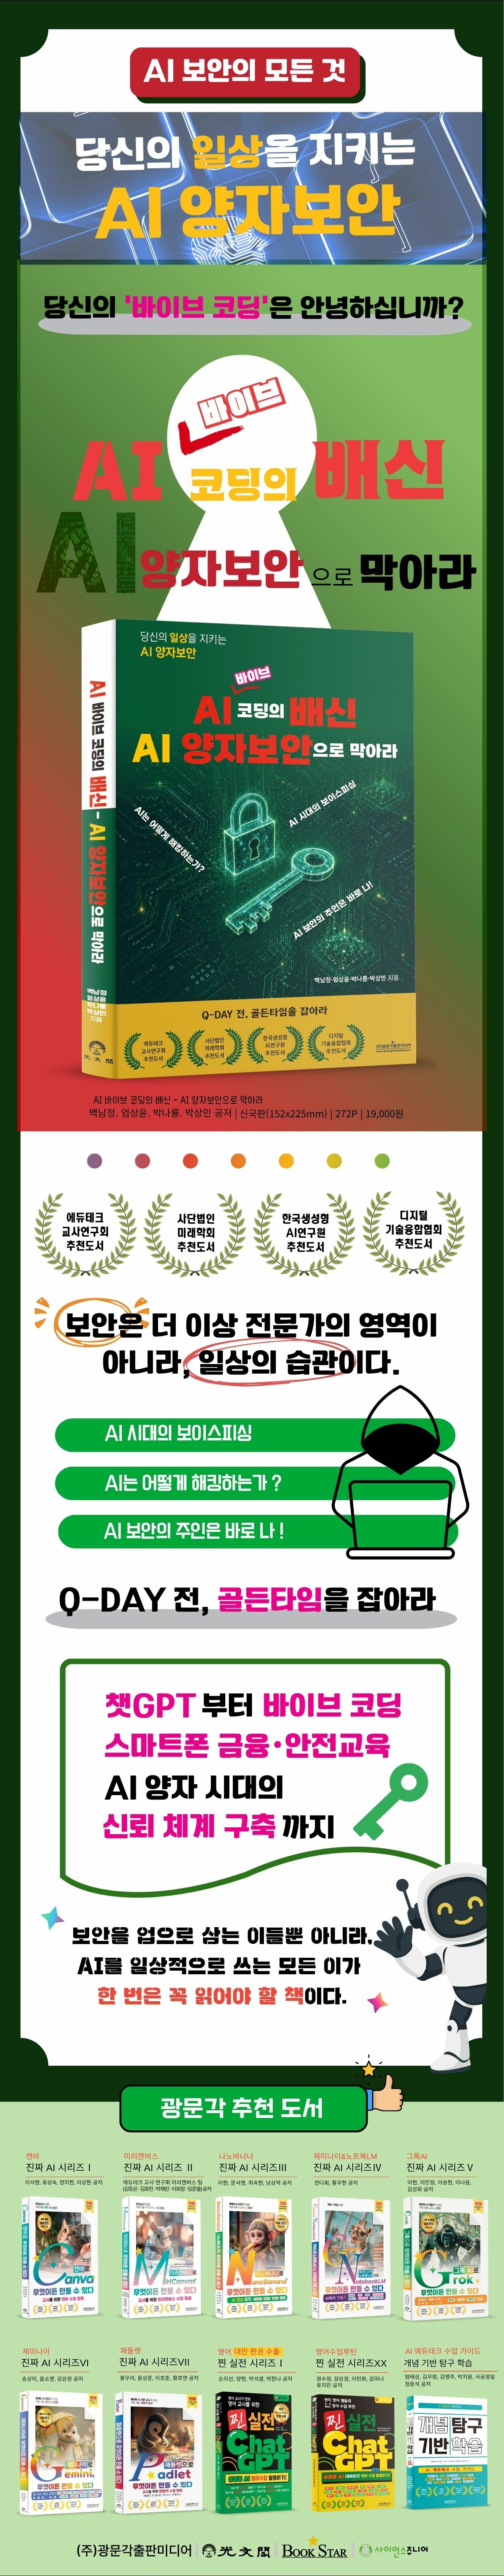
챗GPT부터 바이브 코딩, 스마트폰 금융·안전 교육, AI 양자 시대의 신뢰 체계 구축까지
당신의 ‘바이브 코딩’은 안녕하십니까? “코드는 AI가, 보안은 내가.” 우리는 지금 AI 에이전트와 티키타카를 주고받으며 압도적인 속도로 코드를 짜내는 ‘바이브 코딩(Vibe Coding)’의 시대를 살고 있다. Claude Code와 같은 AI 비서는 개발자의 훌륭한 팔다리가 되어 복잡한 로직을 순식간에 구현해 낸다. 하지만 이 편리함의 이면에는 우리의 눈을 가리는 치명적인 취약점이 숨어 있다.
필자는 이 책을 통해 AI가 짜준 코드 속에 무심코 방치되는 API 키, .env 파일(환경 변수)과 같은 핵심 기밀의 유출 위험을 경고한다. 녀석(AI)은 오로지 기능을 구현하는 데만 집중할 뿐, 그 결과물이 초래할 보안적 파장은 책임지지 않는다. 우리가 무심코 git push를 입력하는 순간, 당신의 모든 소중한 기밀 정보는 해커들이 지켜보는 깃허브 퍼블릭 저장소로 생중계될 수 있다.
이 책은 단순히 이론을 설명하는 기술서가 아니다. AI 에이전트가 저지르는 치명적인 ‘휴먼 에러’를 시스템적으로 방지하기 위한 필자의 실전 노하우를 담고 있다.
그 첫 번째 핵심 무기는 바로 ‘섀도 격리 전략(Shadow Isolation Strategy)’이다. 우리는 배포 전 코드와 민감 데이터를 물리적으로 분리하는 에어락(Airlock) 아키텍처를 구축하여, AI 에이전트가 녀석의 배신(비밀번호 유출)을 저지르지 못하도록 원천 차단하는 방법을 배울 것이다.
surface를 넘어 Deep 소스 코드로: 다가올 HNDL 위협 하지만 진짜 위협은 아직 시작되지 않았다. 우리는 지금 양자 컴퓨터가 가져올 ‘디지털 종말’의 카운트다운을 목격하고 있다. 해커들은 지금 당장 해독할 수는 없더라도, 우리의 중요 데이터를 미리 훔쳐 쌓아 두고 있다. (HNDL: Harvest Now Decrypt Later 위협) 양자 컴퓨터가 상용화되는 순간, 당신이 오늘 편리하게 복사해 붙여 넣은(바이브 코딩) 그 소스 코드 속 RSA 암호화 로직은 수십 년간 쌓여온 국가/기업 기밀을 한순간에 공중 분해하는 ‘독’이 될 수 있다. 이 책은 다가올 양자 대포를 견딜 수 있는 방패(PQC: 양자 내성 암호)를 구축하고, 기존 암호 모듈을 PQC로 원활하게 교체할 수 있는 구조(Cryptography Agility: 암호 민첩성)를 진단하는 핵심 전략을 제시한다. 명심하자. 보안은 수학적인 ‘0’이 될 수는 없지만, 해킹 및 탈취 위험을 대폭 낮춰 주는 훌륭한 방어막이다. 이 책은 당신의 편리한 ‘바이브 코딩’이 내일의 재앙이 되지 않도록, 양자 이전(Migration)의 파이프라인을 점검하는 궁극의 기술적 신뢰를 제공할 것이다. 더 나아가 필자는 독자들에게 책의 마지막 부분인 ‘디지털 안전 파수꾼의 서약(Pledge for Digital Safety Guardians)’에 동참할 것을 강력히 권고한다. 이는 단순히 기술적인 방어벽을 세우는 것을 넘어, AI 에이전트를 활용하는 개발자로서의 책임감을 다지겠다는 엄숙한 약속이다. 이제 당신의 소중한 데이터를, 시간을 거슬러 오는 위협(HNDL)으로부터 지켜 낼 방패를 쥐여 줄 차례다. 지금 당장 이 책을 펼치고, 당신의 소스코드 깊숙이 숨겨진 ‘양자 보안의 아킬레스건’을 찾아내라. 그것이 디지털 파수꾼으로서 당신의 주권(Sovereignty)을 증명하는 첫걸음이다.
■ 이 책이 다루는 것
1부(1~3장)에서는 AI 보안의 현실을 파헤친다. 바이브 코딩에서 출시 전에서 보안 점검 방법, 비밀번호 관리부터 보이스 피싱, 프롬프트 인젝션, 자율주행차 공격, 딥페이크 범죄까지 일상 속 AI 위협을 실제 사건과 함께 풀어낸다. AI가 코드를 작성해 주는 바이브 코딩의 위험을 체크해 주는 바이브 시큐어에 대해 알려 주고 있어 바이브 해킹을 대비하는 실전 가이드를 제공하고 있다. OWASP LLM Top 10이라는 보안계의 바이블이 경고한 위험 지도를 따라, 우리가 매일 사용하는 챗GPT, Gemini, Copilot의 취약점을 속속들이 들여다본다.
2부(4~5장)에서는 양자 시대의 보안 패러다임으로 시선을 옮긴다. 스노우든이 폭로한 국가 감청부터 쇼어 알고리즘의 충격, 양자 난수발생기(QRNG)의 원리, PQC와 QKD라는 두 개의 방패, 그리고 국가 보안인증 제도가 만드는 보이지 않는 경계까지. 기술이 아닌 ‘신뢰 체계의 재편’이라는 관점에서 양자보안을 이해한다.
3부(6장)에서는 무너지는 신뢰 이후의 선택을 고민한다. Q-Day(양자컴퓨터 실용화)가 오기 전 끝나는 골든타임, 살아남는 종 Homo Quantus의 조건, 그리고 AI와 양자로 다시 쌓아 올리는 디지털 문명의 청사진을 제시한다.
■ 누가 이 책을 읽어야 하는가 이 책은 모든 디지털 시민을 위해 쓰였다. • 매일 챗GPT에 업무를 맡기는 직장인 • 바이브 코딩으로 업무 지시하는 모든 사람 • 스마트폰 하나로 금융 거래를 하는 일반인 • 자녀에게 디지털 안전 교육을 하려는 부모 • AI와 양자 시대를 준비해야 하는 정책 결정자 • 정보보호 담당자로서 새로운 위협에 대응해야 하는 실무자
전문 지식이 없어도 괜찮다. 이 책은 루브르박물관 사건으로 비밀번호의 중요성을 전달하며, 갤럭시 퀀텀 폰 사례로 양자 난수를 소개한다. 복잡한 기술 용어는 일상의 언어로 번역했고, 추상적 개념은 구체적 사건으로 풀어냈다.
■ 저자들의 다짐 이 책을 쓴 네 명의 저자는 각자의 현장에서 AI와 양자보안의 최전선을 지켜 왔다. ISMS-P 심사원으로 기업 보안을 점검하고, 세계 최초 양자 난수칩을 스마트폰에 탑재하며, 20년간 금융 ·공공 정보보호 컨설팅을 수행하고, 블록체인과 디지털 자산의 보안 구조를 설계해 온 경험이 이 책 곳곳에 녹아있다.
우리가 이 책에서 전하고 싶은 메시지는 하나다. 보안은 더 이상 전문가의 영역이 아니라, 일상의 습관이다. 강력한 비밀번호 하나, 의심스러운 링크를 클릭하지 않는 순간의 판단, SNS 공개 범위를 조정하는 작은 실천이 때로는 기술적 방화벽보다 강력하다. AI 시대의 보안 감수성, 양자 시대의 준비된 자세. 이 두 가지를 갖춘 독자 한 명 한 명이 곧 디지털 문명의 방패가 될 것이다. 이 책이 그 첫걸음이 되기를 바란다.

 대표어