대표어
 https://www.ncsc.go.kr:4018/main/cop/bbs/selectBoardArticle.do?bbsId=InstructionGuide_main&nttId=198744&pageIndex=1&searchCnd2=
권호기사보기
| 기사명 | 저자명 | 페이지 | 원문 | 기사목차 |
|---|
결과 내 검색
동의어 포함
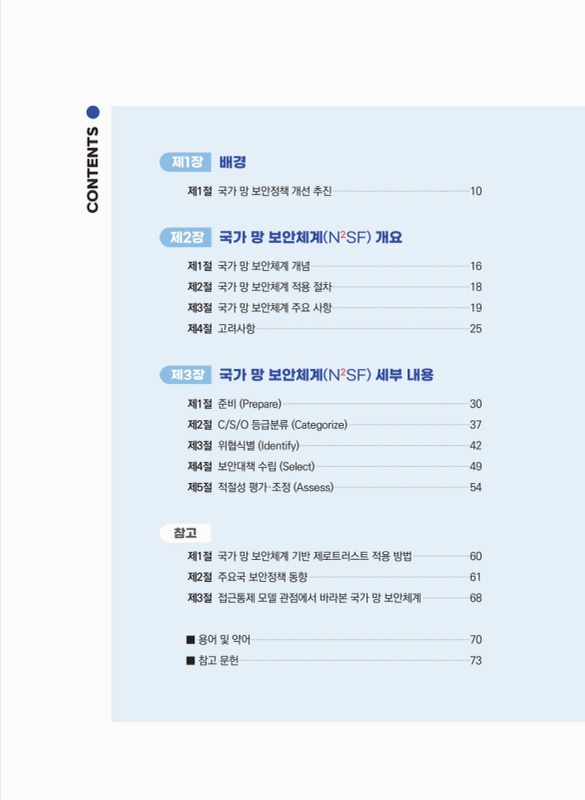
표제지 1
목차 5
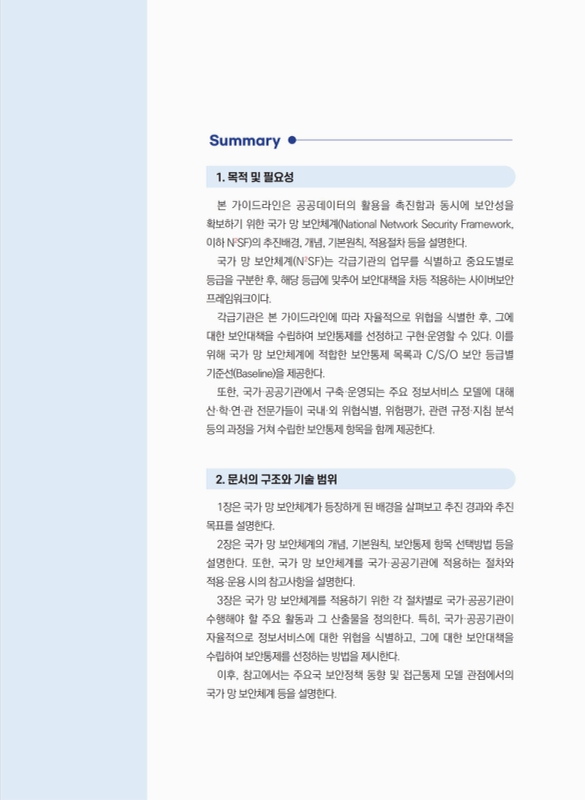
Summary 4
제1장 배경 9
제1절 국가 망 보안정책 개선 추진 10
제2장 국가 망 보안체계(N²SF) 개요 13
제1절 국가 망 보안체계 개념 14
제2절 국가 망 보안체계 적용 절차 16
제3절 국가 망 보안체계 주요 사항 17
제4절 고려사항 23
제3장 국가 망 보안체계(N²SF) 세부 내용 24
제1절 준비(Prepare) 27
제2절 C/S/O 등급분류(Categorize) 34
제3절 위협식별(Identify) 39
제4절 보안대책 수립(Select) 46
제5절 적절성 평가ㆍ조정(Assess) 51
[참고] 55
제1절 국가 망 보안체계 기반 제로트러스트 적용 방법 56
제2절 주요국 보안정책 동향 57
제3절 접근통제 모델 관점에서 바라본 국가 망 보안체계 64
용어 및 약어 66
참고문헌 69
그림 1-1. 2024년 망 분리 정책 개선 추진 경과 11
그림 1-2. 망 분리 정책 개선 추진 목표 12
그림 1-3. 기존 망 분리 정책과 국가 망 보안체계 비교 12
그림 2-1. 국가 망 보안체계와 국가ㆍ공공기관 정보보안 업무의 관계 15
그림 2-2. 국가 망 보안체계 적용 절차 16
그림 2-3. 국가ㆍ공공의 기능 - 기관의 업무 - 기관의 업무정보ㆍ정보시스템ㆍ정보서비스 간의 관계 18
그림 2-4. 업무정보에 대한 C/S/O 분류 기준(요약) 19
그림 2-5. 정보시스템의 C/S/O 등급분류 기준 20
그림 2-6. 정보서비스 모델링 예시 21
그림 2-7. 정보서비스 모델 대상 보안원칙 적용 22
그림 3-1. 국가 망 보안체계(N²SF) 단계별 주요 활동간 관계도 26
그림 3-2. 준비(Prepare) 단계 주요활동 연계도 27
그림 3-3. 행정안전부 정부기능분류체계 30
그림 3-4. 공공데이터 목록의 등록 서식 31
그림 3-5. 공공기관의 데이터베이스 표준화 지침 별표 제4호 32
그림 3-6. 업무정보를 기준으로 하는 정보시스템 및 정보서비스 식별 개념 33
그림 3-7. C/S/O 등급분류 단계의 주요활동 및 산출물 34
그림 3-8. 업무정보 C/S/O 등급분류 방법 36
그림 3-9. 정보시스템 C/S/O 등급분류 흐름(기관의 업무가 각각 C, S, O로 분류된 경우 예시) 37
그림 3-10. 정보시스템의 C/S/O 등급분류 기준 38
그림 3-11. 위협식별 단계의 주요활동 연계도 39
그림 3-12. 정보서비스 모델(예시, 이후 지속 참조) 41
그림 3-13. 「위치-주체-객체」 모델링 및 C/S/O 평가를 통한 위협식별 43
그림 3-14. 「정보 생산ㆍ저장」 보안원칙을 적용한 위협식별 및 보안대책 적용지점 판단 44
그림 3-15. 「정보 이동」 보안원칙을 적용한 위협식별 및 보안대책 적용지점 판단 45
그림 3-16. 보안대책 수립 단계의 주요활동 연계도 46
그림 3-17. 국가 망 보안체계 보안통제 구조 48
그림 3-18. 국가 망 보안체계 보안통제 항목 선택 방법 49
그림 3-19. 적절성 평가ㆍ조정 단계 요약 51
그림 3-20. 조정 대상 단계에 따른 절차별 활동 재수행 개념 및 범위(C/S/O 등급분류 조정 예시) 53
그림 3-21. 적절성 평가결과 승인 요건 54
참고표목차 6
표 참고-1. 영국 GSCP(정부 보안분류 정책) 개요 57
표 참고-2. 캐나다 ITSG-33 연혁 59
표 참고-3. 호주 ISM(정보보안매뉴얼) 구성 61
참고그림목차 8
그림 참고-1. 보안통제 항목에 대한 Zero Trust 오버레이 56
그림 참고-2. NIST RMF 개요 58
그림 참고-3. 캐나다 ITSG-33 위험관리 계층 구조 60
그림 참고-4. 캐나다 ITSG-33 보안통제 구성 61
그림 참고-5. 호주 ACSC의 Essential Eight의 보안통제 영역 63
그림 참고-6. MAC(강제적 접근통제) 모델과 DAC(임의적 접근통제) 모델 비교 64
그림 참고-7. RBAC(역할기반 접근통제) 모델과 ABAC(속성기반 접근통제) 모델 비교 65
*표시는 필수 입력사항입니다.
| 전화번호 |
|---|
| 기사명 | 저자명 | 페이지 | 원문 | 기사목차 |
|---|
| 번호 | 발행일자 | 권호명 | 제본정보 | 자료실 | 원문 | 신청 페이지 |
|---|
도서위치안내: / 서가번호:
우편복사 목록담기를 완료하였습니다.
*표시는 필수 입력사항입니다.
저장 되었습니다.