본문 바로가기 주메뉴 바로가기
국회도서관 홈으로 정보검색 소장정보 검색

결과 내 검색

동의어 포함

목차보기

제1장 정보보호-사이버보안 및 개인정보보호-정보보호 경영시스템-요구사항
0. 소개
1. 적용범위
2. 인용규격
3. 용어의 정의
4. 조직상황
5. 리더십
6. 기획
7. 지원
8. 운영
9. 성과평가
10. 개선

제2장 통제목적과 통제
5. 조직적 통제
6. 인적 통제
7. 물리적 통제
8. 기술적 통제

제3장 정보보호 경영시스템-구축 실무
1. ISO 정보보호 경영시스템 정책서
2. ISO 정보보호 경영시스템 절차서
3. ISO 정보보호 경영시스템 지침
4. ISO 정보보호 경영시스템 양식
[참고] ISO 경영시스템 인증 프로세스

이용현황보기

(ISO 27001) 정보보호 경영시스템 구축 실무 guide : ISO 경영시스템 담당자를 위한 정보보호 경영시스템 길라잡이 이용현황 표 - 등록번호, 청구기호, 권별정보, 자료실, 이용여부로 구성 되어있습니다.
등록번호 청구기호 권별정보 자료실 이용여부
B000132433 658.4038 -25-21 부산관 주제자료실(2층) 이용가능

출판사 책소개

알라딘제공
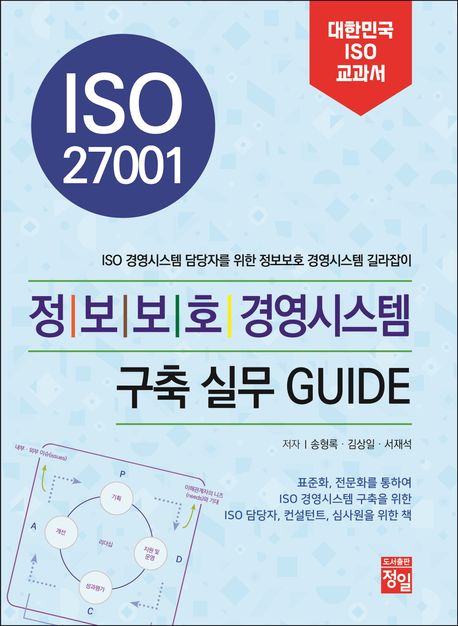
ISO 27001 정보보호 경영시스템 구축을 위한 실무 중심 가이드는 ISO 27001 규격 요구사항의 취지와 각 요구사항별 점검 포인트를 상세히 안내하며, 정보보호 경영정책서, 절차서, 지침, 관련 양식 등 필요한 증거 문서를 제공하여 현장에서 바로 적용할 수 있도록 돕습니다. 이 가이드는 ISO 담당자, 전문 컨설턴트, 심사원 등 다양한 실무자가 쉽게 접근하고 활용할 수 있도록 설계되었으며, 인증 획득을 목표로 하는 조직이 준비해야 할 사항과 담당자가 중점적으로 점검해야 할 부분, 컨설턴트가 다루어야 할 내용, 심사원이 확인해야 할 사항에 대해 구체적인 방법론과 지식을 제공합니다. 따라서, 이 가이드는 ISO 27001 정보보호 경영시스템을 처음 도입하는 조직부터 운영 및 개선을 모색하는 조직까지 현장에서 실질적인 도움을 받을 수 있도록 기획되었습니다.